 هوش مصنوعی مقررات ملی ساختمان23Gane AI



مشخصات فنی عمومی و اجرایی تاسیسات برقی ساختمان : ضابطه شماره 110 جلد 2 | 7-3- طراحی سیستم کنترل دسترسی الکترونیکی
سیستم کنترل دسترسی الکترونیکی جهت صدور اجازه ورود و یا خروج از یک منطقه تحت کنترل به اشخاص با موارد مجاز و هم چنین ممانعت از ورود و با خروج افراد یا موارد غیر مجاز استفاده می شود.
اجرای یک سیستم کنترل دسترسی الکترونیکی شامل موارد زیر است :
الف) ارزیابی ریسک و درجه بندی امنیتی
ب) انتخاب سیستم و اجزاء
پ) ملاحظات عملیاتی
ت) نصب سیستم؛
ث) تحویل سیستم
ج) بهره برداری و نگه داری سیستم.
۱-۷-۳- تعیین درجه امنیت
الزامات عملکردی سیستم کنترل دسترسی الکترونیکی به چهار درجه امنیت مختلف طبقه بندی میشود که درجه یک پایین ترین و درجه چهار بالاترین است. درجه امنیت باید برای هر نقطه دسترسی یا درگاه ورود و خروج به صورت جداگانه تعریف شود.
درجه بندی میتواند با توجه به زمان روز یا شب تغییر کند برای هر درجه امنیت ممکن است دسترسی برای کاربران سطوح بالاتر مجاز باشد اما دسترسی توسط کاربران سطوح پایین تر مجاز نباشد. بنابراین در هر طراحی باید جانمایی و درجه امنیت هر نقطه کنترلی مشخص و در مستندات قید شود.
سطوح ریسک بر حسب ارزش دارایی هایی که نیاز به حفاظت دارد و حسب دانش مهارت و روش های حمله مهاجم تعریف می شود. درجه های مختلف امنیت سیستم کنترل تردد در ادامه معرفی شده است.
۱-۱-۷-۳- درجه یک امنیت : کم ریسک
در این درجه انتظار می رود مهاجم از دانش کمی برخوردار باشد و ابزارهای محدودی در دسترس داشته باشد. هدف از نصب سیستم بازدارندگی و به تأخیر انداختن نفوذ است دارایی ها ارزش محدودی دارد و مهاجم در صورت حضور هر فردی در هنگام حمله احتمالا از فکر حمله دست خواهد کشید.
اماکن عمومی مانند هتل ها در این درجه بندی جای می گیرد.
۲-۱-۷-۳- درجه دو امنیت : ریسک کم تا متوسط
در این درجه انتظار می رود مهاجم دانش متوسطی نسبت به سیستم کنترل تردد داشته باشد. هم چنین دارای ابزار و تجهیزات قابل حمل باشد. هدف از نصب سیستم در این بخش بازدارندگی تاخیر انداختن حمله و ردیابی مهاجم است. در این درجه دارایی ها ارزش بالاتری دارد و مهاجم در صورت وجود احتمال شناسایی ممکن است از فکر حمله دست. بکشد.
ساختمانهای اداری و فروشگاه های کوچک در این درجه جای می گیرد.
۳-۱-۷-۳- درجه سه امنیت : ریسک متوسط تا ریسک زیاد
مهاجم در این درجه دارای تبحر و دانش فنی نسبی در رابطه با سیستم کنترل تردد است و دارای مجموعه کاملی از ابزار آلات و تجهیزات الکترونیکی قابل حمل است. هدف از نصب سیستم در این بخش بازدارندگی، تأخیر انداختن حمله ردیابی و کمک به شناسایی مهاجم است. دارایی ها ارزش بالایی دارد و مهاجم در صورت وجود احتمال شناسایی و دستگیری ممکن است از فکر حمله دست بکشد.
ساختمان های مدیریتی صنعتی و مالی در این درجه جای می گیرد.
۴-۱-۷-۳- درجه چهار امنیت : ریسک زیاد
مهاجم در این درجه دارای تسلط کامل به سیستم کنترل تردد بوده و دارای منابع کاملی برای برنامه ریزی است. مهاجم مجهز به مجموعه کاملی از تجهیزات از جمله وسایل جایگزینی اجزای سیستم های کنترل دسترسی است.
هدف از نصب سیستم در این بخش بازدارندگی تأخیر انداختن حمله ردیابی و کمک به شناسایی مهاجم است. دارایی ها ارزش بسیار بالایی دارد و مهاجم در صورت وجود احتمال شناسایی و دستگیری ممکن است از فکر حمله دست بکشد.
ساختمان های با حساسیت بالا مانند مراکز نظامی، ساختمان های مهم دولتی، مراکز تحقیق و توسعه و مراکز تولیدات خاص در این درجه جای می گیرد.
۲-۷-۳- دسته بندی سیستم های کنترل دسترسی الکترونیکی بر اساس شرایط محیطی
اجزاء سیستم کنترل دسترسی الکترونیکی در یکی از دسته بندی محیطی زیر قرار می گیرد:
۱-۲-۷-۳- دسته محیطی یک تجهیزات داخل فضای مسکونی اداری ساختمان
دسته محیطی یک شامل فضای بسته و یا فضای داخلی ساختمان است که دما معمولا در محدوده خاصی حفظ می شود. مانند واحدهای مسکونی یا اداری
دما در این محیط ممکن است بین ۵+ تا ۴۰+ درجه سلسیوس متغیر باشد.
۲-۲-۷-۳- دسته محیطی دو - فضای بسته - عمومی
در این محیط ها معمولا دما کنترل شده نیست مانند راهرو سالن پلکان انبار و محل هایی که سیستم تهویه در آن به صورت متناوب کار می کند.
دما در این محیط بین ۱۰- تا ۵۵+ درجه سلسیوس است.
۳-۲-۷-۳- دسته محیطی سه - فضای باز سازه های سقف دار یا فضای بسته با شرایط ویژه
در این محیط اجزاء سیستم خارج از فضای داخلی ساختمان است اما به صورت کامل در معرض تغییرات آب و هوایی قرار ندارد و یا در فضای بسته با شرایط ویژه قرار دارد.
دما در این محیط ممکن است بین ۲۵- تا ۵۵+ درجه سلسیوس متغیر باشد.
۴-۲-۷-۳- دسته محیطی چهار - فضای باز - عمومی
در این محیط اجزاء سیستم به صورت کامل در معرض تغییرات های آب و هوایی است.
دما در این محیط ممکن است بین ۲۵- و ۷۰+ درجه سلسیوس متغیر باشد.
یادآوری - بازه های دمایی بیان شده مقادیر کمینه و بیشینه عمومی برای شرایط محیطی عنوان شده در این بخش است. در صورتی که شرایط محیطی خارج از محدوده عنوان شده باشد باید تمهیدات لازم برای اجرای سیستم در نظر گرفته شده و ملاحظات کافی در انتخاب تجهیزات جهت کارکرد صحیح آن در شرایط دما و رطوبت بحرانی پیش بینی شود.
۳-۷-۳- انتخاب سیستم و اجزاء
برای هر نقطه از سیستم کنترل دسترسی الکترونیکی باید درجه امنیت با در نظر گرفتن نیازهای کنترل ورود و خروج تعیین شود. در سیستم کنترل دسترسی الکترونیکی میتوان برای هر نقطه دسترسی از درجه امنیت مختلف استفاده کرد اما باید بخش های مشترک نقاط دسترسی که دارای درجه مختلف امنیت است الزامات بالاترین درجه امنیت را برآورده کند.
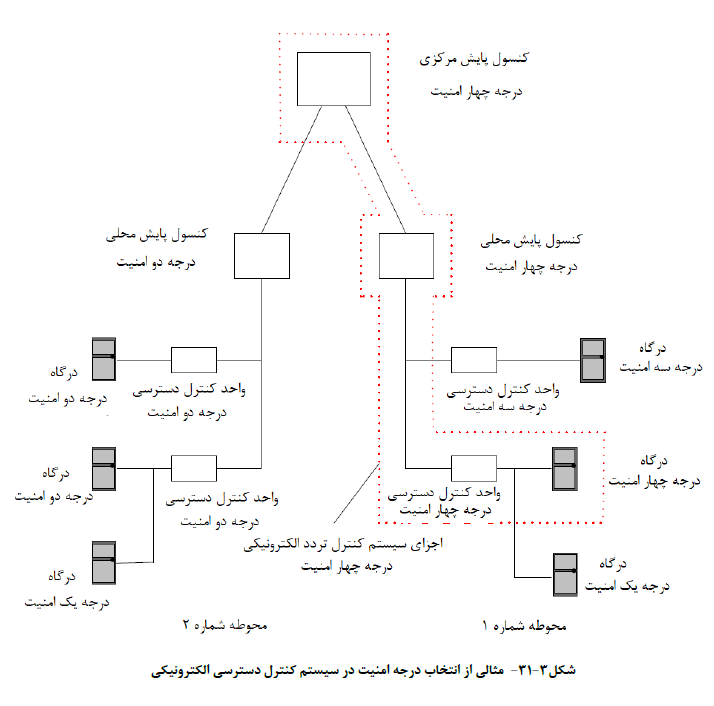
کنترل هر درگاه توسط بیش از یک سیستم کنترل دسترسی مجاز نیست.
۴-۷-۳- ملاحظات عملیاتی
ملاحظات عملیاتی شامل دستورالعمل هایی به منظور مطرح کردن با بهره بردار جهت درک و مشخص کردن نیازمندی های نصب نهایی است. این دستورالعمل ها باید در ارتباط با عملکردهای اجباری برای هر درجه امنیتی سامانه بررسی شود.
۱-۴-۷-۳- رهنمودها
موارد زیر در ملاحضات عملیاتی باید در نظر گرفته شود.
۱) توصیه های سازنده
۲) تهدید (ها)
۳) دارایی های خاص که نیاز به حفاظت دارد؛
۴) فعالیت هایی که در محل ساختمان انجام می شود.
۵) علت نصب سیستم کنترل تردد
۶) درجه امنیت برای هر نقطه دسترسی
7) جم کاربر (تعداد افراد در یک دوره زمانی)
8) بهره برداری از سیستم کنترل دسترسی در شرایط خطا (مثلا نیاز به منبع تغذیه ثانویه، زیر ساخت کابل تجهیزات، قطع ارتباط و غیره)
۹) کنترل دسترسی برای کاربران توان یاب
۱۰) الزامات ایمنی (مانند خروجی های اضطراری، حفاظت در برابر آتش و غیره)
۱۱) شرایط محیطی و مصونیت در برابر اثرات محیطی و الکترو مغناطیسی محل
۱۲) افزونگی، برنامه های بازیابی برای پایش کنسول
۱۳) محل تجهیزات (واحد کنترل، رابط کاربری، کنسول پایش)
۱۴) مشارکت کاربران (انگیزه، آموزش و غیره)
۱۵) آموزش اپراتورها
۱۶) مسیرهای کابل، نوع کابل، حداکثر طول کابل
۱۷) پیوندهای ارتباطی (در دسترس بودن، اطمینان پذیر بودن، امنیت عملکرد)
۱۸) دتکتور تمیر؛
۱۹) روش گزارش هشدار/اخطار
۲۰) ظرفیت عملیاتی پرسنل (کارکنان و بازدید کنندگان)
۲۱) مدیریت بازدید کنندگان؛
۲۲) تعیین نیروی واکنش به زور (مانند پلیس)
۲۳) دسترسی به وسیله نقلیه
۲۴) سطوح دسترسی (مجوز) برای هر زون منطقه
۲-۴-۷-۳- الزامات قانونی
در طراحی و اجرای سیستم کنترل تردد الکترونیکی الزامات نظارتی بین المللی ملی و سازمانی قابل اجرا از جمله موارد زیر باید در نظر گرفته شود :
۱) اقدامات لازم برای افراد توان یاب
2) قوانین حفاظت از داده ها و حریم خصوصی
۳) مقررات خاص صنایع
۴) سلامت و ایمنی خروج ایمن در شرایط اضطراری
۳-۴-۷-۳- تشخیص
هنگام انتخاب تجهیزات و روش های تشخیص باید موارد زیر در نظر گرفته شود.
۱) مناسب بودن تجهیزات تشخیص برای کاربری شامل استفاده آسان ترافیک کاربر مورد انتظار، محیط عملیاتی و طول عمر مورد انتظار تجهیزات و غیره
۲) روش های تشخیص مانند استفاده از کد کارت بیومتریک با ترکیبی از روش ها (چند عاملی)
۴-۴-۷-۳- مدیریت سیستم
در سامانه کنترل تردد مدیریت سیستم به منظور حفظ عملکرد مستمر و قابل اطیمنان ضرورت دارد و باید موارد زیر در صورت لزوم در نظر گرفته شود.
۱) بهره برداری و مسئولیت سیستم )برنامه نویسی، مدیریت اعتبار نامه، مدیریت حقوق دسترسی، پیکربندی، مدیریت هشدار در روز و شب)
۲) مهارت ها و آموزش اپراتورهای سیستم
۳) گزارش دهی؛
۴) روش بایگانی و پشتیبان گیری
۵) تعداد کاربران و سطوح دسترسی با در نظر گرفتن نیازهای فعلی و پیش بینی آینده
۶) سهولت کار (کاربر، مدیریت، قابلیت سرویس و غیره)؛
۷) الزامات اعلام (مانند نمایش ورود به سیستم هشدار، و غیره)
۸) ظرفیت دستگاه ثبت ورود به سیستم
۹) هماهنگی توابع عملیاتی اعلام (مکان، رویه ها، ارایه و غیره)
۱۰) لغو کردن/نادیده گرفتن
۵-۴-۷-۳- نقاط دسترسی
برای نصب و راه اندازی صحیح نقاط دسترسی باید موارد زیر در نظر گرفته شود :
1) الزامات نشان گرها
۲) عملکرد در شرایط خطاب
۳) سایر عوامل مرتبط (مانند خطر خراب کاری و غیره)
۴) استحکام فیزیکی
۵) ساختار ساختمان
۶) انتخاب محرک های مناسب جهت نقطه دسترسی، مانند قفل ها، زبانه قفل (سطح امنیت، ظاهر، محیط عملیاتی، زمان پاسخ عمليات، الزامات متناسب با ساختار موجود)
7) الزامات ایمنی (مانند خروجی های اضطراری، حفاظت در برابر آتش و غیره)
۸) پایش نقطه دسترسی
۹) شناسایی/جلوگیری از ورود هم زمان دو یا چند نفر (منفرد سازی)
۱۰) روش بازگرداندنی نقطه دسترسی به حالت بسته (مانند آرام بند)
۱۱) پیکربندی عملیاتی در صورت قطع برق ایمن در برابر خرابی...
۱۲) تدابیر مناسب افراد توان یاب
۱۳) اقدامات خاص برای تحویل
۱۴) طبقه بندی امنیتی برای نقاط دسترسی منتهی به منطقه تحت کنترل
۱۵) اقدامات/ردیابی تشخیصی اضافی (وزن، تشخیص فلز، مقایسه تصویر، بازرسی بصری و غیره)؛
۱۶) آنتی پس بک (منطقی، زمان بندی شده، منطقه کنترل شده)
۱۷) نادیده گرفتن/لغو کردن
۱۸) هشدار تهاجم
۱۹) شرایط دسترسی دو کاربر
۲۰) بررسی حضور
۶-۴-۷-۳- ارتباط با سیستم های دیگر
در مواقعی که لازم است سیستم کنترل تردد با سیستم های دیگر مانند سیستم هشدار سیستم نظارت تصویری، سیستم های مدیریتی اینتر کام کنترل آسانسور و غیره مرتبط باشد باید موارد زیر مورد توجه قرار گیرد :
۱) نوع پیوندهای ارتباطی، در دسترس بودن، اطمینان پذیر بودن و امنیت داده های ارسالی
۲) الزامات زیر ساخت شبکه
۳) دستورات عملیاتی خاص مانند احضار آسانسور، انتخاب طبقه و مقصد؛
۴) گزارش دستورات مرتبط با کنترل آسانسور
۵-۷-۳- نصب سیستم
۱-۵-۷-۳- کلیات
قبل از شروع عملیات نصب، الزامات ایمنی باید در نظر گرفته شود. اجزای سیستم باید در مکان های با امنیت عملیاتی کافی و دسترسی آسان جهت نگه داری و سرویس نصب شود. انتخاب اجزای سیستم باید با در نظر گرفتن شرایط محیطی انجام شود.
در هنگام انتخاب باید از سازگاری همه اجزای سیستم با یکدیگر اطمینان حاصل شود و در صورت وجود ابهام باید مشاوره مناسب (مثلا با سازنده قطعات تامین کننده) اخذ شود.
درجه های امنیت زون های مناطق تحت حفاظت باید بر اساس ارزیابی ریسک تعیین شود نقاط دسترسی به زون های منطقه باید درجه امنیت معادل یا بالاتر داشته باشد. برای هر زون سطح دسترسی جداگانه ممکن است تعریف شود.
پیمانکار باید بهره بردار سیستم را از هرگونه عملکرد خاصی که لازم است به منظور برآورده ساختن اقدامات سازمانی و ساختمانی لازم برای عملکرد صحیح سامانه اجرا شود آگاه کند. برای مثال تشخیص/جلوگیری از ورود هم زمان دو یا چند نفر (ممانعت از دنباله روی)
۲-۵-۷-۳- برنامه ریزی نصب
نصب تجهیزات باید مطابق با دستورالعمل های سازنده و توسط پرسنل آموزش دیده انجام شود. در صورتی که نصب تجهیزی مطابق با توصیه های سازنده امکان پذیر نباشد، باید ضمن اخذ مشاوره لازم از سازنده در اسناد نهایی و چون ساخت ثبت شود.
هنگامی که از زیر ساخت های ارتباطی (شبکه) موجود در سایت بهره بردار استفاده می شود، باید از وجود ظرفیت کافی، عملکرد و حفاظت مناسب برای درجه امنیت انتخاب شده اطمینان حاصل شود.
محفظه های اجزای سامانه باید به وسایلی به منظور جلوگیری از دسترسی غیر مجاز به عناصر داخلی جهت به حداقل رساندن خطر دست کاری مجهز باشد. الزامات حفاظت از دستکاری بسته به درجه امنیت سیستم و این که هر جزء از سیستم در داخل یا خارج از منطقه کنترل شده امنیتی قرار دارد می تواند متفاوت باشد.
هنگام برنامه ریزی سیستم، باید تمهیدات لازم جهت امکان دسترسی به سیستم در منطقه تحت حفاظت در صورت نقص یا خرابی، فراهم شود.
منبع تغذیه باید در منطقه کنترل امنیتی قرار گیرد. در مواردی که این کار غیر عملی است، باید اقدامات بیشتری برای حفظ سطح امنیتی معادل منطقه تحت کنترل امنیتی اتخاذ شود.
منابع تغذیه باید به گونه ای انتخاب شود که مشخصات الکتریکی همه اجزای سامانه را در بیشترین بار مورد انتظار در شرایط عملیاتی معمول برآورده کند.
یادآوری - شرایط عملیاتی معمول زمانی است که تمام تجهیزات سامانه عملیاتی بوده و با حداکثر ترافیک نفرات در نظر گرفته شده در مستندات طراحی از طریق نقاط دسترسی تحت کنترل وارد و خارج شوند.
منابع تغذیه باید دارای یک مدار اختصاصی مجهز به وسیله حفاظتی جداگانه باشد.
پیش بینی منبع تغذیه پشتیبان جهت سیستم و اجزای شبکه ارتباطی آن باید در طراحی مورد توجه قرار گیرد.
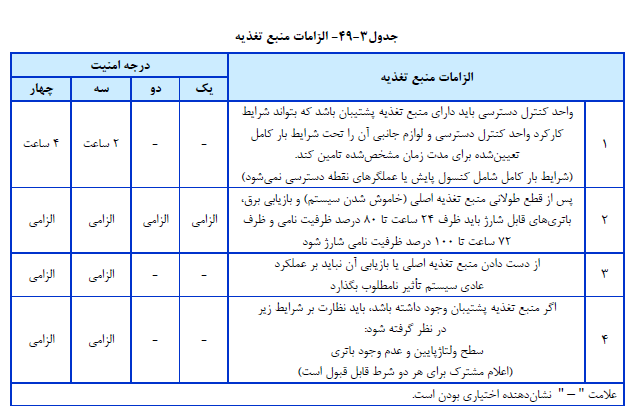
منابع تغذیه پشتیبان باید قابلیت تامین توان مورد نیاز واحد (های) کنترل دسترسی و لوازم جانبی و محرک هایی که تحت شرایط بار عملیاتی مشخص کار می کند را برای مدت زمان مشخص شده در جدول (۳-۴۲) داشته باشد.
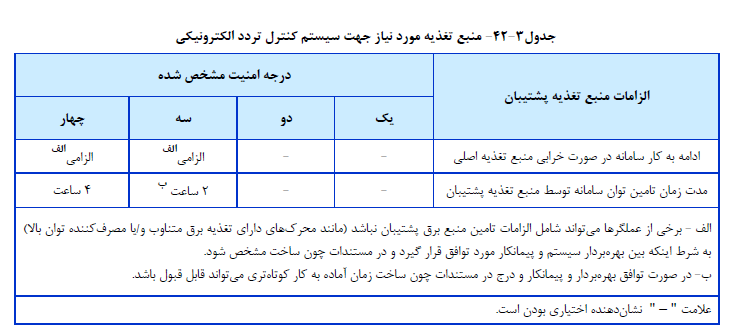
سیستم کنترل تردد الکترونیکی می تواند یک یا چند منبع تغذیه پشتیبان داشته باشد.
منبع برق اضطراری ساختمان مشروط به برآورده کردن الزامات جدول (۳-۴۲) می تواند به عنوان منبع تغذیه پشتیبان در نظر گرفته شود.
شرایط بار عملیاتی منبع تغذیه پشتیبان بر اساس زیر محاسبه می شود.
۱) مصرف برق نامی تجهیزات سامانه کنترل تردد الکترونیکی
۲) تعداد مورد انتظار عملیات (باز و بسته شدن) در ساعت برای هر نقطه دسترسی دارای محرک نوع ایمن در برابر خرابی .
3) حداکثر تعداد مورد انتظار فعال شدن هم زمان محرک های نوع ایمن در برابر خرابی و نیازهای پیش بینی شده سامانه در اوج بار
۴) تمامی درگاه های دارای محرک های نوع ایمن در برابر خرابی از نوع دایم کار (یعنی برای بسته نگه داشتن درگاه به برق نیاز دارد).
سیستم کنترل تردد الکترونیکی نباید از خروج آزاد اعمال شده توسط سایر سیستم های اضطراری (مانند اعلام حریق) جلوگیری کند.
۳-۵-۷-۳- کابل کشی
مسیرهای کابل کشی باید از کوتاه ترین فاصله انجام شود. باید امکان گسترش سیستم و هرگونه تغییر احتمالی در ساختمان/سایت در طراحی و اجرا در نظر گرفته شود.
انتخاب کابل ها باید با در نظر گرفتن افت ولتاژ و تلفات سیگنال و متناسب با مشخصات محیطی، ایمنی و امنیتی باشد. جریان عبوری از کابل نباید خارج از ظرفیت مجاز باشد و در صورت امکان حاشیه ایمن جهت افزایش ظرفیت فراهم شده باشد.
کابل کشی باید در مناطق تحت کنترل امنیتی نصب شود و در صورت امکان باید پنهان شود یا به راحتی قابل دسترس نباشد.
در مواردی که کابل ها در معرض خطر آسیب فیزیکی یا دست کاری قرار دارد باید دارای حفاظت مناسب باشد. در صورت وجود خطر آسیب فیزیکی کابل باید توسط لوله محافظ یا داکت کابل و مانند آن از نظر مکانیکی حفاظت شود. در صورتی که مجراهای محافظ از جنس مواد رسانا ساخته شده باید اتصال زمین مناسب برای آن پیش بینی شود (ر.ک. جلد ۱ همین نشریه)
اعمال اتصال باز با اتصال کوتاه به سیمهای متصل به هر یک از اجزای سیستم کنترل دسترسی نصب شده در خارج از منطقه کنترل شده امنیتی با قابل دسترسی از خارج از منطقه کنترل شده امنیتی نباید منجر به عملکرد محرک نقطه دسترسی شود.
در موارد الزام دسترسی به منطقه امن ضرورت دارد عملکرد نقطه دسترسی تحت کنترل سیستم تخلیه اضطراری (مانند اعلام حریق) تضمین صحت اتصالات متناسب با سطح امنیت مورد نیاز پیش بینی شود.
منبع تغذیه هر یک از اجزای سیستم که در خارج از منطقه تحت کنترل نصب شده باید مجهز به وسیله حفاظت در مقابل اتصال کوتاه باشد.
کابل های ولتاژ بسیار پایین و سیگنال که در مجاورت شبکه اصلی برق یا کابل هایی که ممکن است تداخل الکتریکی ایجاد کند. باید مطابق با الزامات بیان شده در فصل ۲ جلد ۱ این نشریه اجرا شود.
۶-۷-۳- راه اندازی و تحویل سیستم
۱-۶-۷-۳- راه اندازی
هدف از فرایند راه اندازی، تایید مطابقت سیستم نصب شده با الزامات طراحی است. روش راه اندازی باید به صورت مکتوب با بهره بردار سیستم توافق شود.
به منظور اطمینان از مطابقت نصب روش ها موارد و اجزای نصب و راه اندازی شده با دستور العمل های طراحی سیستم و مستندات چون ساخت شامل نقشه ها دستورالعمل های عملیاتی و استثنائات مورد توافق باید یک بازرسی میدانی انجام شود.
پس از پیاده سازی کامل سیستم و قبل از تحویل یک فرد صاحب صلاحیت باید درستی عملکرد سیستم را در رابطه با موارد زیر بررسی کند :
الف) نقاط دسترسی فعال است؛
ب) اطلاعات تولید شده توسط پردازش گرها صحیح باشد؛
ب) نشانگرها و اعلام ها عملکرد درستی دارد؛
ت) اتصال با سیستم های دیگر به درستی انجام شده و پیام ها به درستی توسط سایر سیستم ها قابل تشخیص است.
ث) اعلام ها به درستی انجام می شود؛
ج) مدارک و دستورالعمل های مربوطه ارایه شده است.
چ) در هنگام قطع شبکه برق (در جاهایی که منبع تغذیه پشتیبان دارد) سیستم به کار خود ادامه می دهد.
فرایند راه اندازی و تأیید نیازی به ورود اطلاعات واقعی بهره بردار ندارد. آزمون ها می تواند با داده های موقت انجام شود.
۲-۶-۷-۳- تحویل سیستم
تحویل سیستم به منظور انتقال رسمی مسئولیت از شرکتهای طراحی و نصب به بهره بردار سیستم است. توصیه می شود شرایط واگذاری سیستم به طور شفاف بین طرفین تعریف شود.
باید نمایشی کامل از سیستم با در نظر گرفتن موارد زیر انجام شود :
۱) ارایه تمامی اسناد و مدارک مطابق الزامات این فصل
۲) آموزش مدیریت و بهره برداری از سیستم
پس از اتمام تحویل سیستم سامانه باید برای مدت زمان مورد توافق با بهره بردار تحت آزمون باشد. در این دوره زمانی سامانه باید به طور عادی عمل کند.
دوره آزمون سیستم می تواند به عنوان بخشی از فرایند راه اندازی و تحویل موقت باشد.
پس از اتمام تحویل، بهره بردار باید از تغییرات بین طراحی سیستم و سیستم نصب شده مطلع باشد و تطابق سیستم نصب شده و عملکرد صحیح آن، دریافت اسناد و مدارک و دستورالعمل و آموزش کافی برای اطمینان از عملکرد صحیح سیستم کنترل تردد الکترونیکی را گواهی و امضا کند.
۷-۷-۳- بهره برداری و نگهداری سیستم
۱-۷-۷-۳- بهره برداری سیستم
بهره بردار سیستم باید از انجام موارد زیر اطمینان حاصل کند :
الف) کاربران و اپراتورها آموزش دیده اند؛
ب) دستورالعمل ها برای کاربران و اپراتورها ارایه شده است.
پ) به کاربران در مورد امنیت سایت آموزش لازم ارایه شده است.
ت) رویه های مدیریت سیستم و پشتیبان گیری از داده ها پیگیری می شود؛
ث) داده های سیستم به روز رسانی شده است؛
ج) پاسخ صحیح به هر هشدار ارایه شده است.
چ) الزامات مقررات ملی قابل اجرا برآورده شده است.
ح) نگه داری منظم سیستم سازماندهی شده است.
خ) اقدامات سازمانی در صورت خطای سیستم وجود دارد.
پیمانکار نصب/تعمیر و نگه داری باید بهره بردار سیستم را در مورد مسئولیت های مدیریتی خود راهنمایی کند.
۲-۷-۷-۳- نگه داری سیستم
به منظور اطمینان از ادامه عملکرد صحیح سیستم باید بازرسی و سرویس سیستم در فواصل زمانی توافق شده انجام شود. مثلا دو بار در سال یا در صورت دسترسی بازرسی از راه دور فاصله سرویس میتواند یک بار در سال باشد.
انجام مقدمات نگه داری سیستم قبل از عملیاتی شدن آن توصیه می شود.
توافقنامه خدمات نگه داری باید با مجموعه های ذیصلاح بازرسی و خدمات منعقد شود. تعمیر و نگه داری فقط باید توسط افرادی انجام شود که به درستی آموزش دیده اند و در فعالیت های مورد نیاز بازرسی و سرویس سیستم مهارت دارند.
روش های مختلفی جهت نگه داری سیستم می تواند مورد استفاده قرار گیرد به عنوان مثال :
۱) رویه (های) بازرسی - اقدام محدود به بررسی تشخیصی سیستم.
۲) رویه (های) سرویس - بازرسی و به دنبال آن تعمیر یا تعویض قطعات معیوب سیستم.
احتمال کارکرد سیستم در درجه امنیت پایین تر در زمان تعمیر و نگه داری وجود دارد بنابراین پرسنل خدمات باید اپراتور سیستم را در زمان سرویس مطلع و برای انجام کار مجوز بگیرند. در پایان کار ضروری است از بازیابی عملکرد کامل سامانه اطمینان حاصل شود.
روش (های) بازرسی و سرویس باید توسط سازنده تجهیز یا نصاب ارایه و مستند شود. بازرسی و سرویس باید توسط افراد صاحب صلاحیت و بر اساس رویه های مشخص شده انجام شود.
در صورت مشاهده هرگونه نقص (یا احتمال وجود اشکال در آینده) یا آسیب به هر قسمت از سیستم، مراتب باید سریعا به سازمان ذیصلاح بازرسی و سرویس اطلاع داده شود.
در قرارداد خدمات تعمیر و نگه داری باید نوع و مقدار قطعات یدکی مورد نیاز به منظور حفظ کار کرد مورد توافق سیستم ذکر شود.
یک سیستم ثبت سامانه ای باید برای ثبت نواقص سیستم اقدامات تعمیر و نگه داری و جزئیات هرگونه اصلاح یا اضافه شدن به سیستم ارایه شود.
8-7-3- معماری کنترل دسترسی الکترونیکی
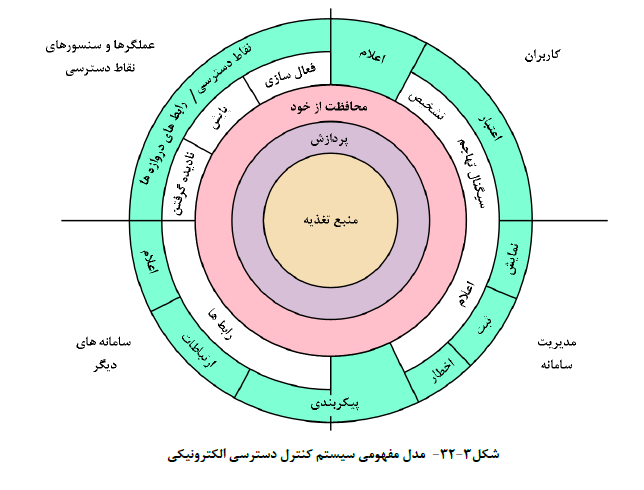
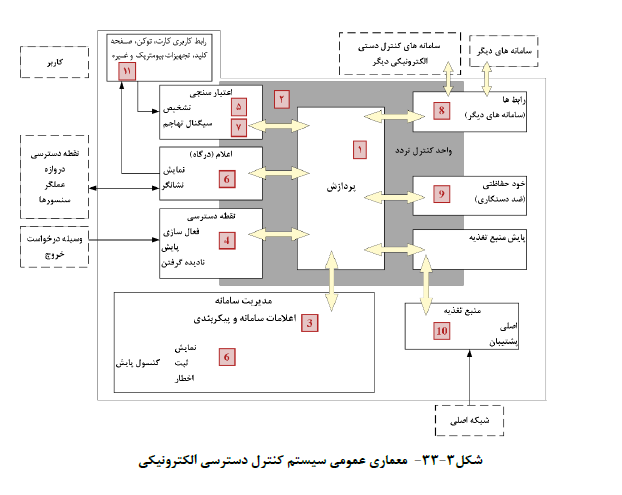
سیستم کنترل دسترسی الکترونیکی شامل پیکربندی خاص جهت عملکردهای اساسی زیر است :
۱) پردازش: مقایسه تغییرات رخ داده با پیکربندی صورت گرفته.
۲) ارتباطات: انتقال سیگنال بین اجزای سیستم برای اطمینان از اعمال تنظمیات اولیه سیستم.
۳) پیکربندی (برنامه نویسی): تنظیم قواعد پردازش
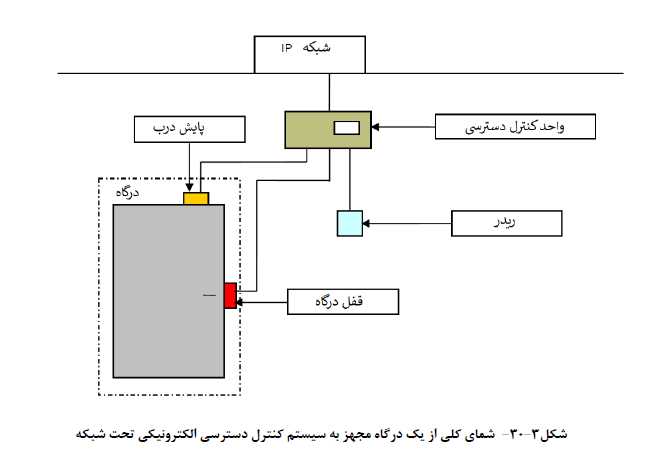
۴) رابط نقاط دسترسی (درگاه):
- عملگر نقطه دسترسی طبق تنظیمات درگاه را آزاد و قفل می کند؛
- پایش نقطه دسترسی گزارش پیوسته حالت باز/بسته شدن درگاه و/یا وضعیت آزاد/قفل بودن مکانیزم درگاه را ارسال می کند.
- فعال سازی دستی نقطه دسترسی آزاد/قفل کردن درگاه ها طبق تنظیمات اما بدون تشخيص.
۵) تشخیص: شناسایی کاربران مجاز درخواست کننده دسترسی
۶) اعلام: اخطار، نمایش و/یا توابع عملیات ثبت:
- اخطار: عملکرد فرعی اعلام مربوط به فعال کردن یک نشانگر برای کمک به ارزیابی سریع انسانی
- نمایش عملکرد فرعی اعلام مربوط به نشان دادن تغییرات رخ داده در سیستم به صورت بصری و/یا صوتی
- ثبت : عملکرد فرعی اعلام مربوط به ثبت و بازیابی تغییرات داخل سیستم.
۷) سیگنال تهاجم: هشدار بی صدا توسط کاربران به هنگام درخواست دسترسی اجباری (به وسیله مهاجم).
۸) ارتباط با سیستم های دیگر: اشتراک گذاری عملکردها و یا تغییراتی که در سیستم ها رخ می دهد.
۹) محافظت از خود: پیش گیری تشخیص و یا گزارش دستکاری عمدی و تصادفی و/یا تداخل در عملکرد سیستم
۱۰) منبع تغذیه: تجهیزی که توان الکتریکی سیستم کنترل دسترسی الکترونیکی را تامین می کند.
۱۱) رابط کاربری: وسیله ای که کاربر از طریق آن درخواست دسترسی می کند (به عنوان مثال صفحه کلید یا توکن خوان) و علامتی از وضعیت دسترسی دریافت می کند.
علاوه بر عملکردهای الزامی فوق، توابع اضافی ممکن است در سیستم کنترل دسترسی الکترونیکی وجود داشته باشد. مشروط بر این که تاثیری در کارکرد صحیح عملکردهای اجباری نداشته باشد.
9-7-3- الزامات رابط های درگاه کنترل تردد
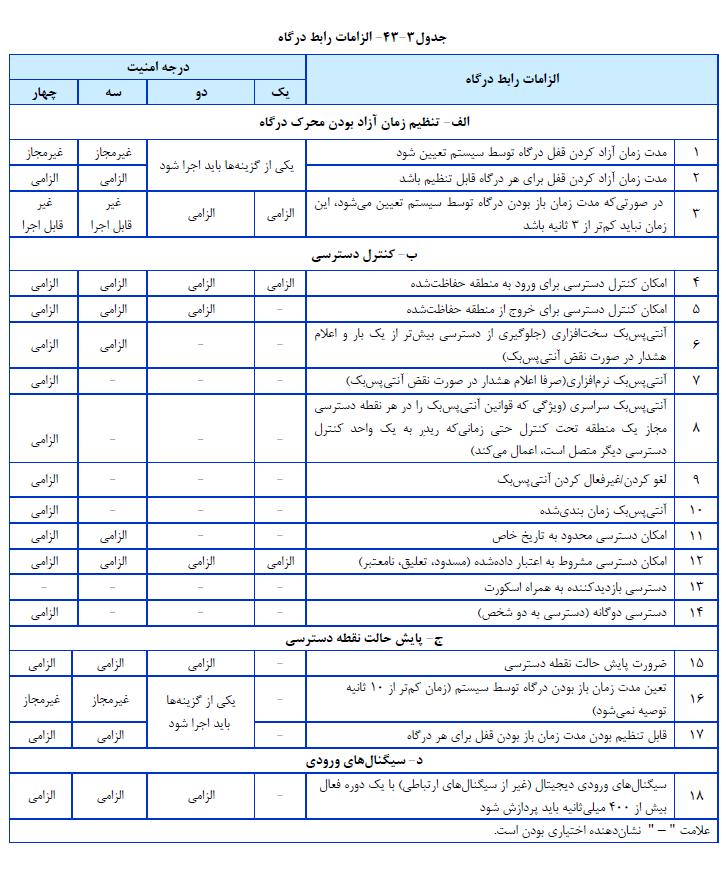
۱-۹-۷-۳- تنظیم زمان آزاد کردن
واحد کنترل دسترسی باید بتواند قفل درگاه کنترل تردد را مطابق تنظیمات با برنامه ریزی سیستم طبق جدول (۳-۴۱) باز کند. در صورتی که وضعیت درگاه امکان پایش دارد، فعال سازی محرک آن باید با باز شدن درگاه متوقف شود.
۲-۹-۷-۳- کنترل دسترسی
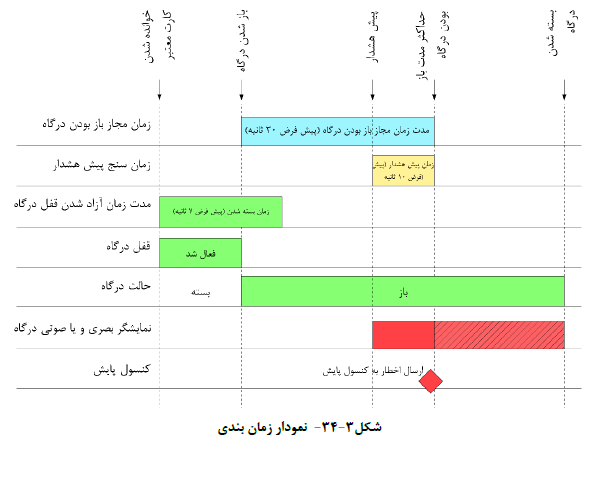
سیستم کنترل دسترسی الکترونیکی باید بتواند کنترل دسترسی را مطابق با جدول (۳-۴۱) و نمودار زمان بندی ارایه شده در شکل (۳-۳۰) کنترل نماید.
۳-۹-۷-۳- حالات درگاه کنترل تردد
در درجه دو امنیت سیستم باید قادر به پایش وضعیت باز و بسته بودن درگاه باشد. زمان مجاز باز بودن درگاه نباید کم تر از ۱۰ ثانیه باشد. سیستم کنترل تردد در درجه امنیتی سه و چهار باید توانایی پایش حالت درگاه های کنترل تردد و/یا نقطه کنترلی را داشته باشد. هم چنین سیستم باید قابلیت تنظیم زمان برای باز شدن درگاه را داشته باشد.
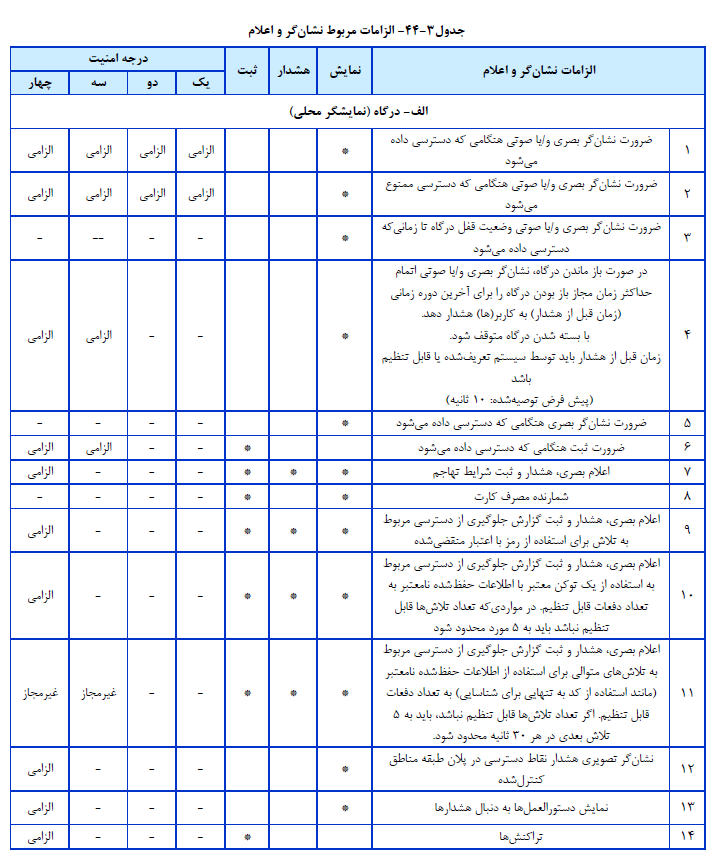
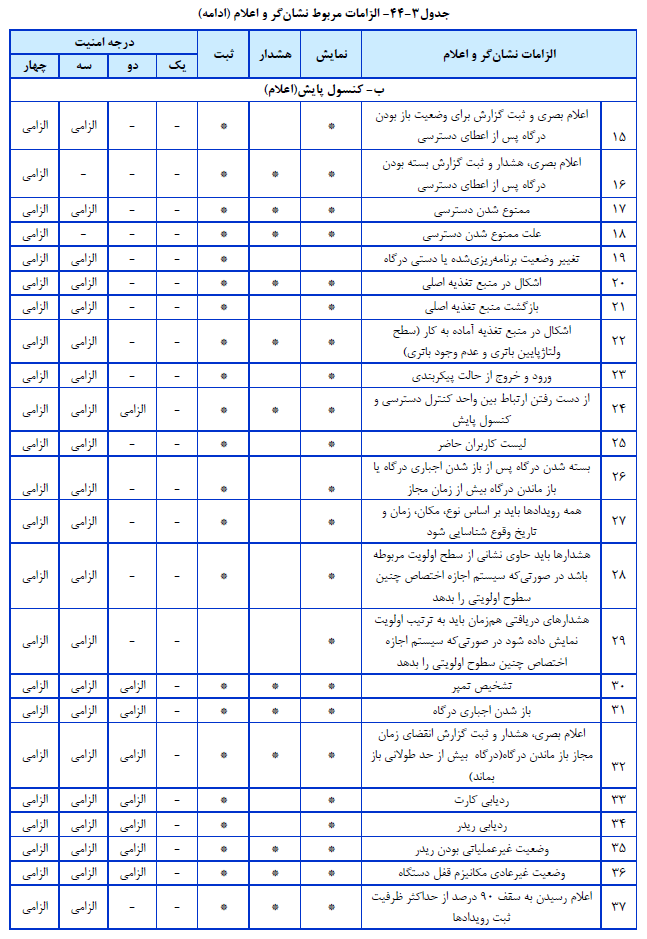
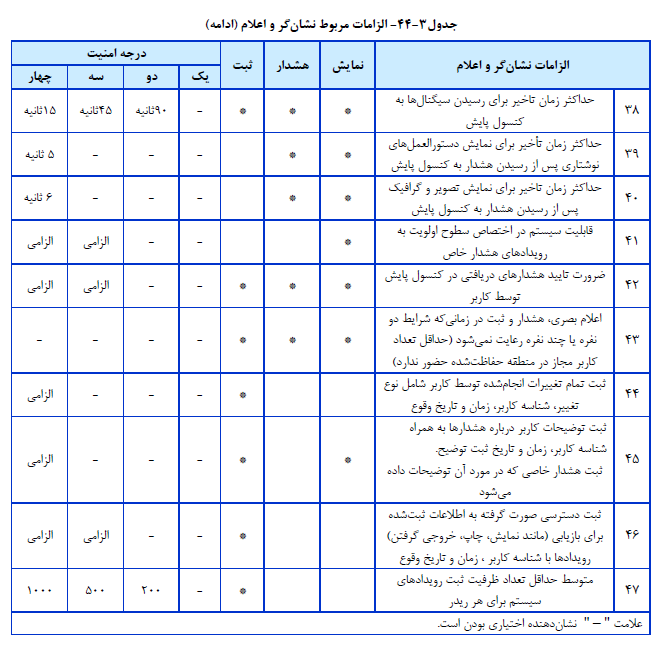
۱۰-۷-۳- الزامات مربوط به نشانگر و اعلام (نمایش، هشدار، ثبت)
سیستم کنترل دسترسی الکترونیکی مجهز به کنسول پایش باید قادر به نمایش، هشدار و ثبت تغییرات در کنسول پایش مطابق جدول (۳-۴۴) باشد. دسترسی به اطلاعات ثبت شده صرفا توسط کاربر مجاز امکان پذیر است.
۱۱-۷-۳- الزامات مربوط به تشخیص
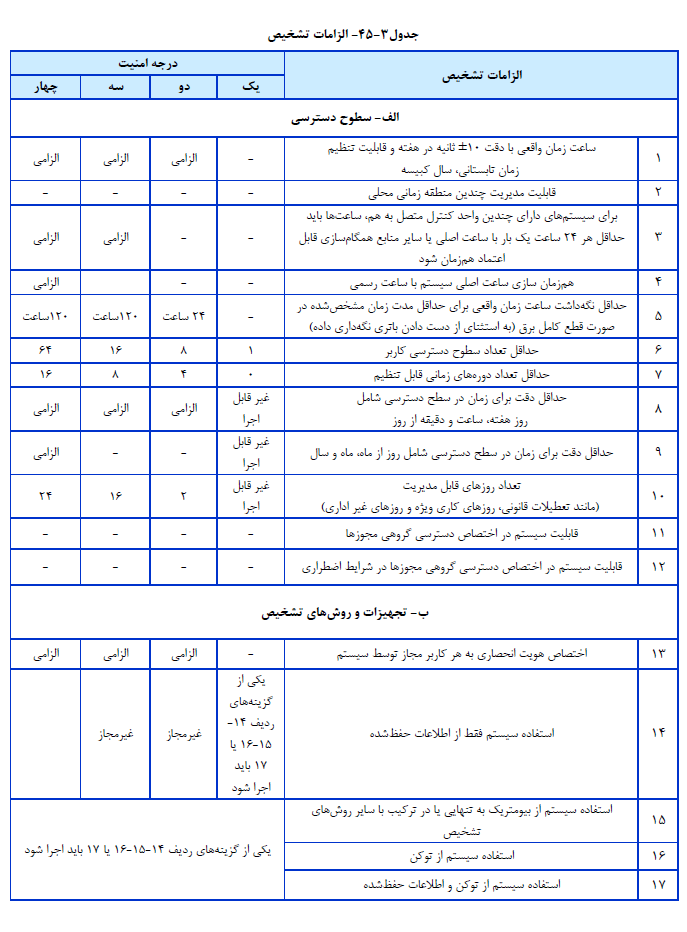
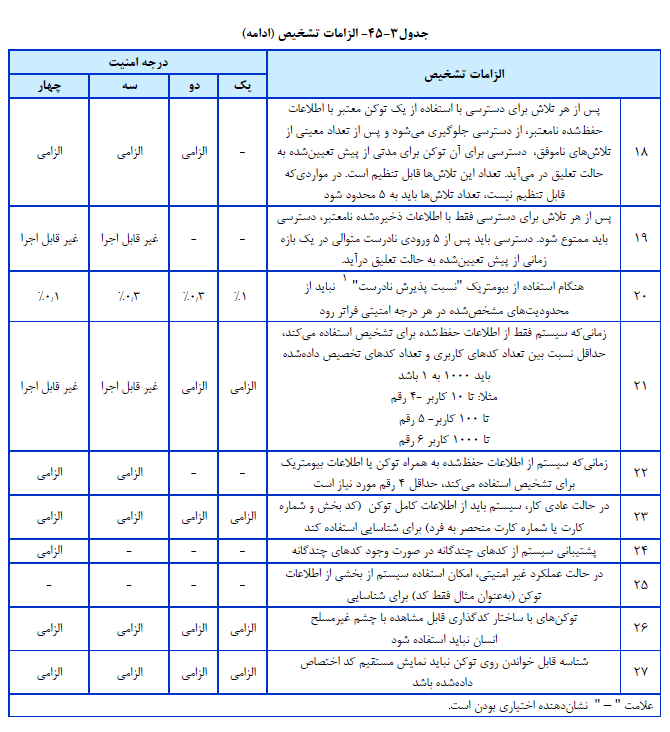
سیستم کنترل دسترسی ابزاری است مرتبط با فرد که اجازه دسترسی را به فرد یا گروهی از کاربران اختصاص می دهد و وظیفه اصلی آن تشخیص صحیح و تایید اعتبار کاربران مطابق با درجه امنیتی مورد نظر است.
• سیستم کنترل دسترسی الکترونیکی باید امکان تشخیص افراد را مطابق با جدول (۳-۴۵) ارایه دهد؛
• سیستم کنترل دسترسی الکترونیکی باید پذیرش یا رد هویت کاربران را با مقایسه اطلاعات موجود در حافظه و اعتبار ذخیره شده انجام دهد؛
• واحد کنترل دسترسی باید قابلیت تفکیک زمان مطابق الزامات جدول (۳-۴۵) را داشته باشد؛
• واحدهای کنترل دسترسی الکترونیکی در درجه امنیت دو، سه و چهار باید یک مشخصه منحصر به فرد برای هر کاربر مجاز ارایه کند.
۱۲-۷-۳- الزامات سیگنال تهاجم
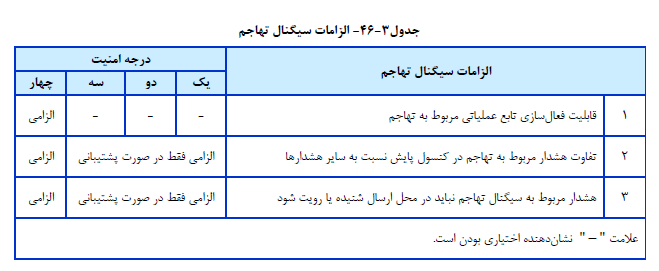
عملکرد دستگاه نشان دهنده تهاجم در منطقه حفاظت شده و ارسال هشدار به کنسول پایش باید مطابق جدول (۳-۴۶) و الزامات زیر باشد.
۱) سیگنال تهاجم دریافت شده در کنسول پایش باید شامل اطلاعات مکان، زمان و تاریخ وقوع باشد.
۲) سیگنال تهاجم دریافت شده در کنسول پایش باید شامل اطلاعات کاربر باشد.
۱۳-۷-۳- الزامات مربوط به نادیده گرفتن
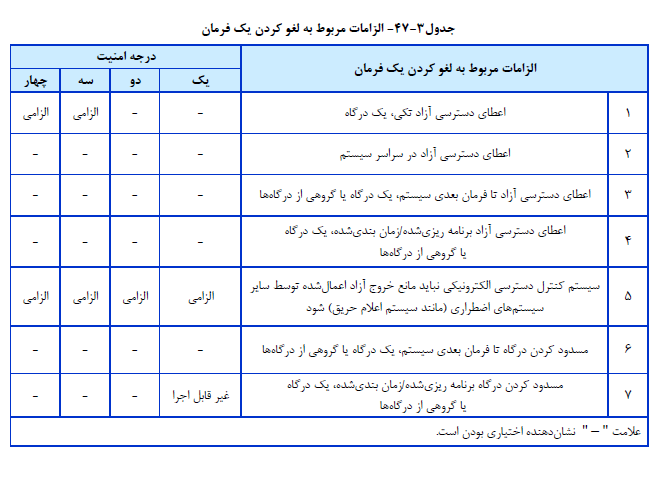
سیستم کنترل دسترسی الکترونیکی باید قابلیت فرمان دستی و لغو کردن تنظیمات عملکرد نقطه دسترسی (آزاد کردن/قفل کردن/مسدود کردن) را مطابق با جدول (۳-۴۷) و الزامات زیر داشته باشد :
۱) تمام دستورات باید با زمان و تاریخ وقوع ثبت شود.
۲) اطلاعات ثبت شده باید شامل نوع فرمان لغو شده و اطلاعات کاربر باشد.
۱۴-۷-۳- الزامات ارتباطی
کانال ارتباطی بین سیستم کنترل دسترسی الکترونیکی و کنسول پایش باید شرایط زیر را برآورده کند :
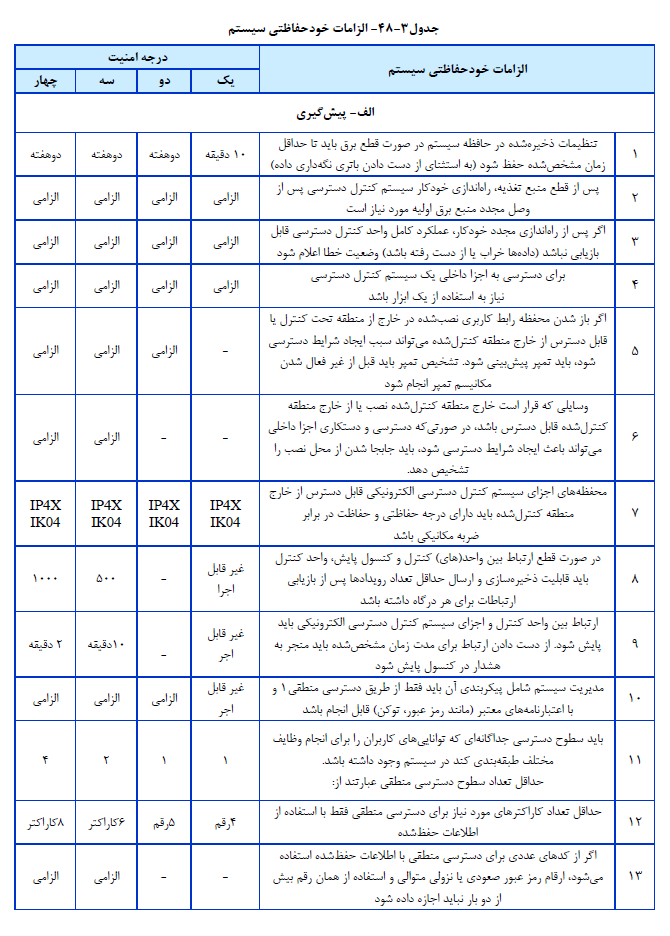
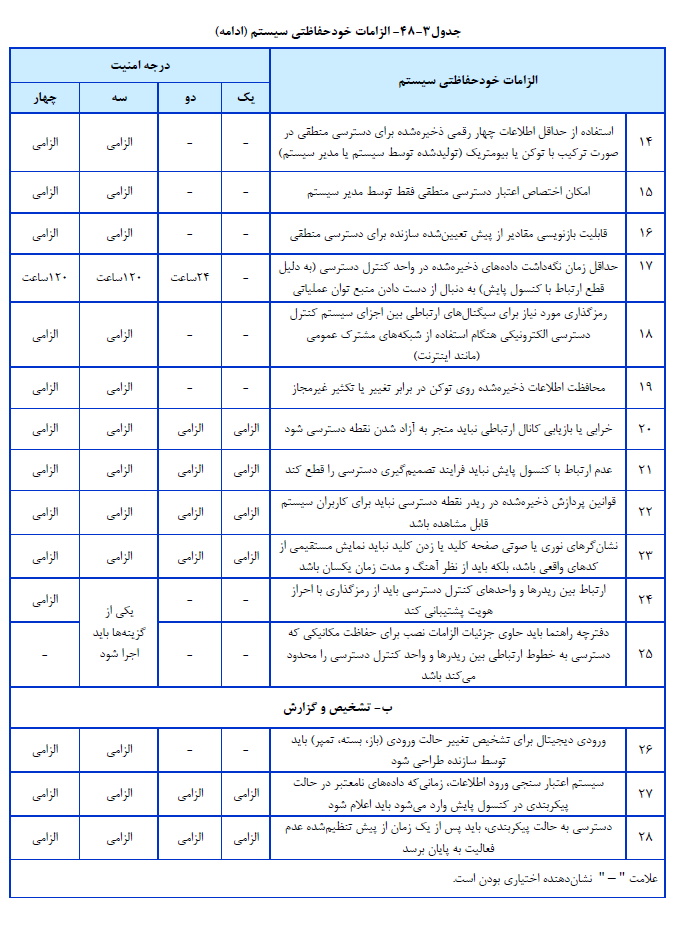
1) اشکال در کانال ارتباطی و/یا بازگردانی شبکه در درجه امنیت دو سه و چهار نباید سبب باز شدن قفل درگاه شود.
2) تأیید ارتباط دو طرفه (زمانی) باید به عنوان بخشی از فرایند نصب نهایی انجام شود الزامات ردیف ۳۸ جدول (3-44) برای نصب در نظر گرفته شود.
۳) تجهیزات در درجه امنیت دو سه و چهار باید قابلیت ادامه کار و انجام مستقل تمام عملکردها (به استثناء موارد تحت تاثیر شبکه) را در صورت قطع ارتباط با کنسول پایش دارا باشد.
۴) تجهیزات درجه امنیت چهار باید صحت ارتباطات بین تمام اجزای سیستم کنترل دسترسی الکترونیکی که داده های مربوط به اعطای دسترسی را ارسال یا دریافت می کند تضمین کند.
۵) صحت ارتباطات باید با نظارت بر کانال ارتباطی ردیف ۹ جدول (۳-۴۸) و امنیت اطلاعات ارسال شده حاصل شود.
۶) امنیت اطلاعات باید با در نظر گرفتن تمهیداتی در جهت جلوگیری از قرائت غیر مجاز اطلاعات و ایجاد تغییرات در اطلاعات منتقل شده، فراهم شود.
۷) نحوه تامین امنیت اطلاعات باید در طول آزمون تجهیزات تشریح شود.
۱۵-۷-۳- الزامات خود حفاظتی سیستم
اجزای سیستم کنترل دسترسی الکترونیکی باید مطابق با جدول (۳-۴۸) و الزامات زیر باشد :
1) محفظه های اجزای سیستم کنترل دسترسی الکترونیکی باید به وسیله تمهیداتی برای جلوگیری از دسترسی به عناصر داخلی برای به حداقل رساندن خطر دست کاری محافظت شود. الزامات حفاظت از دست کاری ممکن است بسته به درجه امنیت سیستم و محل نصب آن (داخل یا خارج از منطقه حفاظت شده) متفاوت باشد.
۲) اجزای نصب شده در خارج از ناحیه حفاظت شده باید دارای وسایل حفاظتی و تشخیص دست کاری مناسب مطابق با ردیف های ۵ و ۶ جدول (۳-۴۸) باشد.
۳) تمام ترمینال ها و وسایل تنظیم مکانیکی و الکترونیکی باید در محفظه قطعات سیستم قرار گیرد.
۴) شرایط مدار باز یا اتصال کوتاه اعمال شده به سیم های متصل به هر یک از اجزای سیستم کنترل دسترسی نصب شده در خارج از منطقه تحت کنترل آن یا قابل دسترسی از خارج از منطقه کنترل شده نباید منجر به عملکرد قفل درگاهی شود که اجازه دسترسی به منطقه ایمن را می دهد.
۵) محفظه باید به اندازه کافی مقاوم باشد تا از دسترسی غیر قابل تشخیص به عناصر داخلی بدون آسیب قابل مشاهده جلوگیری کند. درجه حفاظتی محفظه رابط کاربری (مانند ریدر، صفحه کلید و غیره) باید حداقل IP۴X باشد.
۶) درجه حفاظت مکانیکی محفظه رابط کاربری باید IK۰۴ باشد یا اینکه حفاظت تمپر قبل از امکان دسترسی به عناصر داخلی ایجاد شده باشد.
۷) وسایل دسترسی به عناصر داخلی اجزای سیستم کنترل دسترسی الکترونیکی باید محکم و از نظر مکانیکی ایمن باشد. دسترسی عادی باید صرفا با استفاده از ابزار امکان پذیر باشد.
8) زیر ساخت مناسب جهت تامین جهت ارتباط ایمن بین اجزای سیستم کنترل دسترسی الکترونیکی باید فراهم شود. طراحی باید به گونه ای باشد که احتمال تاخیر تغییر جایگزینی یا از دست رفتن سیگنال ها را به حداقل برساند.
۹) علاوه بر الزامات مندرج در جداول (۳-۴۴) و (۳-۴۸) برای توکن و ارتباط بین توکن و واحد رابط کاربری موارد زیر باید در نظر گرفته شود.
• درجه امنیت یک و دو: نیاز به الزام دیگری ندارد.
• درجه حفاظت سه: در صورتی که توکن تنها وسیله تشخیص است توکن بدون تماس (RFID) برای نوشتن/تغییر اطلاعات شناسه و رمزگذاری داده ها و توکن تماسی مبتنی بر تراشه برای نوشتن/تغییر اطلاعات شناسه در شرایط دسترسی استفاده می شود.
• درجه حفاظت چهار: توکن بدون تماس (RFID) برای رمزگذاری داده ها، خواندن، نوشتن یا تغییر اطلاعات و توکن تماسی مبتنی بر تراشه خواندن، نوشتن یا تغییر اطلاعات در شرایط دسترسی و احراز هویت متقابل استفاده می شود.
۱۶-۷-۳- الزامات منبع تغذيه
واحد کنترل دسترسی و اجزای سیستم کنترل دسترسی الکترونیکی می تواند توسط یک منبع تغذیه یکپارچه یا جداگانه تغذیه شود که باید الزامات زیر و الزامات جدول (3-49) را برای هر درجه امنیت برآورده کند؛
1) منبع تغذیه باید قابلیت پشتیبانی از سیستم کنترل دسترسی الکترونیکی در تمامی شرایط از جمله شارژ مجدد منبع تغذیه پشتیبان در مدت زمان مشخص شده در جدول (۳-۴۹) را داشته باشد.
۲) منبع تغذیه می تواند در یک یا چند جزء از سیستم کنترل دسترسی الکترونیکی یا در یک محفظه جداگانه قرار گیرد.
۱۷-۷-۳- مصونیت در برابر اثرات محیطی و الکترو مغناطیسی و آزمون سیستم
طراحان و پیمانکاران اجرای سیستم کنترل دسترسی الکترونیکی باید اقدامات مناسب جهت کاهش اثرات الکتریکی و الکترو مغناطیسی بر روی تجهیزات الکتریکی سیستم کنترل دسترسی الکترونیکی به کار بگیرند علاوه بر مطالب مندرج در فصل ۱۴ جلد ۱ همین نشریه، لازم است جهت مصونیت سیستم در برابر اثرات محیطی و الکترو مغناطیسی، الزامات استانداردهای 1-62599 IEC و 2-62599 IEC نیز در نظر گرفته شود.
روش های آزمون سیستم مطابق الزامات استاندارد 1-11-60839 EN است.
۱۸-۷-۳- ارتباط با دیگر سیستم ها
سیستم کنترل دسترسی الکترونیکی می تواند قابلیت یکپارچه سازی با سیستم های زیر را داشته باشد :
• کنترل آسانسور: ایجاد محدودیت دسترسی به طبقات غیر مجاز
• احضار آسانسور: دسترسی کاربران به آسانسور
• سیستم نظارت تصویری: ارتباط رویدادها با سیستم نظارت تصویری (مثلا باز شدن در به وسیله تخریب)
• سیستم اعلام حریق: کنترل درها
• سیستم هشدار سرقت و ورود غیر مجاز: جلوگیری از هشدار کاذب (با جلوگیری از ورود اتفاقی و/یا مسلح کردن محل هایی که افراد در آن حضور دارند)
• سیستم مدیریت هوشمند ساختمان: کنترل شرایط محیطی در صورت حضور افراد
• مدیریت منابع انسانی: همگام سازی اطلاعات پرسنلی با پروفایل دسترسی
• سیستم مدیریت دانشجویی و دانش آموزی: همگام سازی اطلاعات دانشجویی با پروفایل دسترسی
• محل نصب تجهیزات خود پرداز: کارت مشترک جهت خرید و سیستم کنترل دسترسی
• سیستم های کتابخانه ای: کارت مشترک برای امانت و سیستم کنترل دسترسی
• سیستم مدیریت میهمان و مراجعه کنندگان
• سیستم مدیریت پارکینگ
• دسترسی به شبکه های کامپیوتری: مثلا عدم دسترسی به کامپیوتر در هنگام خروج از ساختمان
• مدیریت اموال: جابجایی اموال مرتبط با کاربر تحت کنترل
• سیستم ارتباط داخلی: برقراری ارتباط صوتی و یا تصویری با مراجعه کننده
• مدیریت نگهبانی و رفتار نگهبانان
۱۹-۷-۳ مستندات سیستم کنترل دسترسی الکترونیکی
مستندات سیستم کنترل دسترسی الکترونیکی علاوه بر نقشه های اجرایی باید شامل موارد زیر باشد :
۱) مشخصات کلی تجهیزات از جمله لیست توابع عملکردی الزامی برای درجه ای که تجهیزات با آن مطابقت دارد و توابع اختیاری که در این فصل اشاره شده است.
۲) مشخصات فنی ورودی ها و خروجی های واحد کنترل دسترسی تعیین سازگاری مکانیکی، الکتریکی و نرم افزاری با سایر اجزای سیستم از جمله در موارد زیر :
• توان مورد نیاز برای عملکردهای توصیه شده
• حداکثر تعداد درگاه ها قفل (قابل پشتیبانی توسط سیستم)؛
• حداکثر و حداقل ولتاژ و جریان الکتریکی برای هر ورودی و خروجی
• اطلاعات مربوط به مشخصه های ارتباطی هر مسیر انتقال
• مشخصات کابل توصیه شده برای هر مسیر انتقال
• مشخصات وسیله حفاظتی (مانند فیوز)
۳) اطلاعات نصب شامل :
• محدوده دما و رطوبت
• دسته بندی محیطی
• درجه حفاظت و حفاظت در برابر ضربه مکانیکی؛
• دستورالعمل نصب؛
• دستورالعمل اتصال ورودي ها و خروجی ها؛
۴) دستورالعمل های پیکربندی و راه اندازی
۵) دستورالعمل های عملیاتی
۶) اطلاعات مربوط به سرویس
لیست قطعات، بلوک دیاگرام ها و نقشه های مداری باید توسط سازنده ارایه شود.
اجزا سیستم کنترل دسترسی باید شامل اطلاعات زیر باشد :
۱) استانداردی که با اجزای آن انطباق دارد؛
۲) نوع اجزا مانند واحد کنترل دسترسی، کارت خوان و غیره
۳) نام یا علامت تجاری سازنده یا تامین کننده؛
۴) درجه امنیت
۵) دسته بندی محیطی
۶) تاریخ ساخت با شماره سری تولید با شماره سریال
پلاک هر تجهیز باید خوانا، بدون ابهام و با دوام باشد. وقتی جای کافی برای همه ي این اطلاعات بر روی یک تجهیز وجود نداشته باشد می توان از کدگذاری استفاده نمود و معنی این کدگذاری باید در مستندات آن تجهیز بیان شود. اگر برای کدگذاری هم جای کافی وجود نداشته باشد باید روشی برای شناسایی بر روی آن تجهیز پیش بینی شود و این مدل از شناسایی به تفصیل در مستندات توضیح داده شود و برای کاربران قابل درک باشد.